当記事では、IPsec VPN接続に二要素認証(FortiToken)を用いたリモートアクセス環境を構築する設定方法を記載いたします。
目次
前提条件
検証機器とOSバージョン
| 項目 | 内容 |
| 機器 | FortiGate60F |
| OSバージョン | v7.6.6 build3652 |
| FortiClient VPN | v7.4.3 |
| FortiToken Mobile | 6.5.1.0033 |
簡易構成図
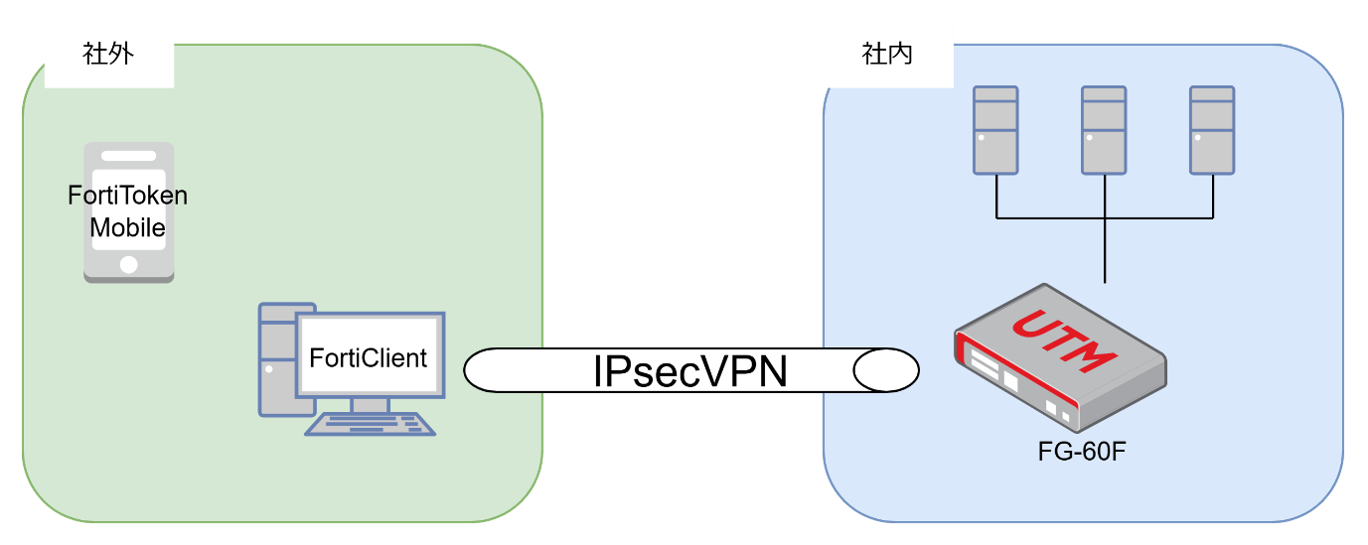
以下設定は完了しているものとします。
・IPsec VPN接続設定が完了していること
・FortiClient VPNがインストール済みであること
・FortiGateからインターネットへ接続できること
・メール送信設定(SMTP)が完了していること
→SMTP設定が未実施の場合、アクティベーションコードのメールが届きません。
概要
FortiTokenは、Fortinet社が提供する多要素認証(MFA)ソリューションです。ユーザID・パスワードに加え、スマートフォンアプリやハードウェアトークンで生成されるワンタイムパスワード(OTP)を利用することで、不正アクセスのリスクを低減できます。
FortiTokenは有償ライセンスですが、買い切り型のライセンスとなっており、継続的な月額利用料は発生しません。そのため、対象ユーザ分のライセンスを購入することで、長期的な運用コストを抑えながら利用できます。
※FortiGateには、標準で2ユーザ分のFortiToken Mobileライセンスが付属しており、小規模環境であれば、追加ライセンスを購入せずに動作検証が可能です。
さらに、既存のFortiGateを二要素認証サーバとして活用することで、専用の認証サーバを別途構築する必要がなく、導入コストの削減と運用管理の負荷軽減を図りながら、多要素認証を実現できます。
設定方法
以下、FortiGate側で設定するべき内容、FortiToken Mobile側で設定するべき内容をまとめております。
FortiGate側の設定
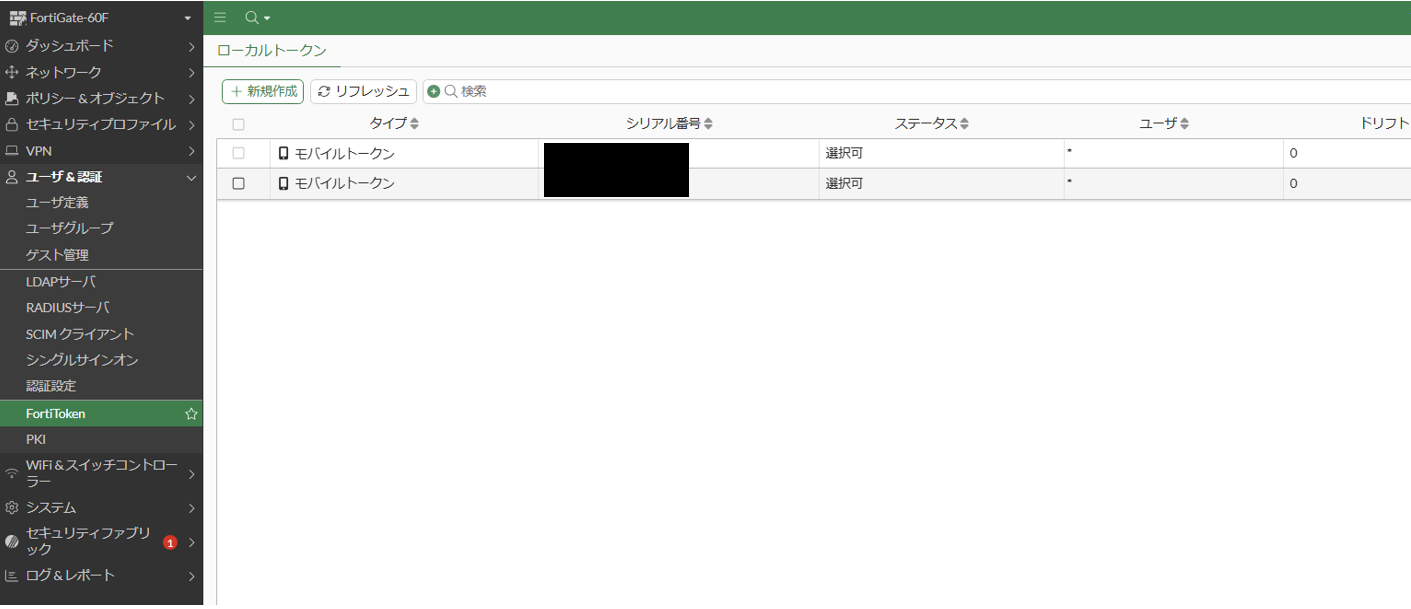
① ライセンスの登録
[ユーザ&認証] > [FortiToken] > [新規作成]を選択し、購入したライセンスを登録します。
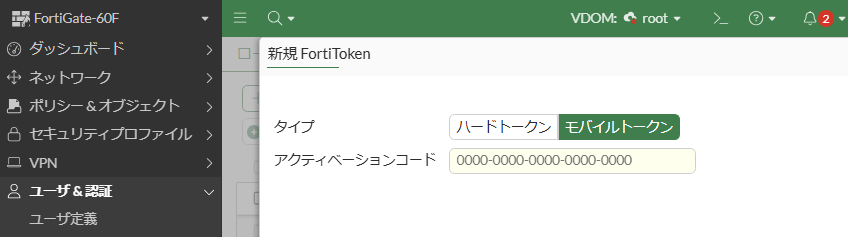
タイプ:「モバイルトークン」を選択し、アクティベーションコードを入力します。
「OK」をクリックしたら、ライセンスの登録は以上になります。
② 二要素認証の設定をユーザに追加
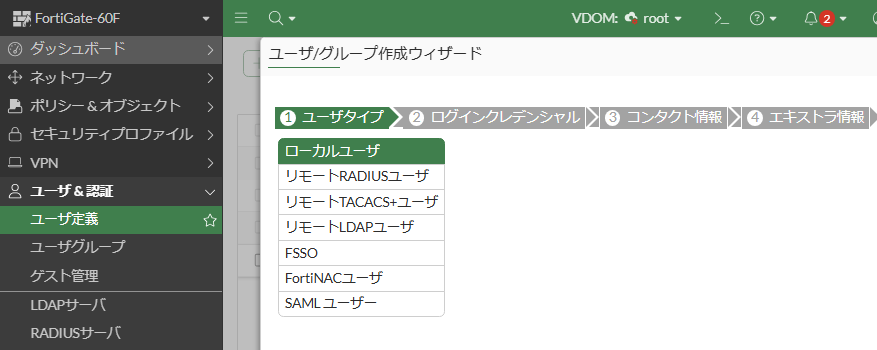
[ユーザ&認証] > [ユーザ定義] > [新規作成]を選択します。
ローカルユーザを選択して[次へ]
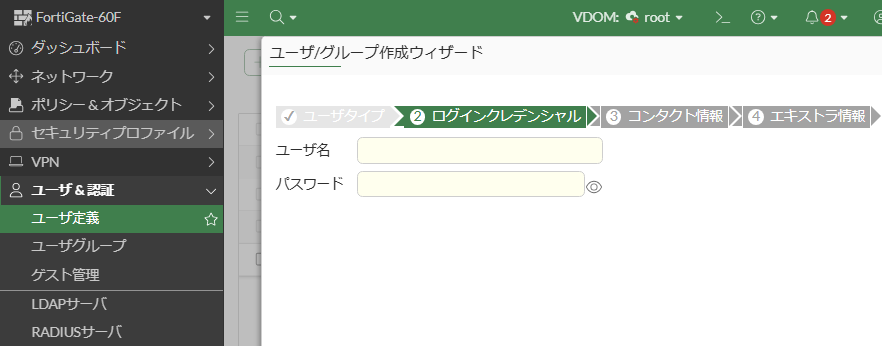
ユーザ名とパスワードを入力して[次へ]
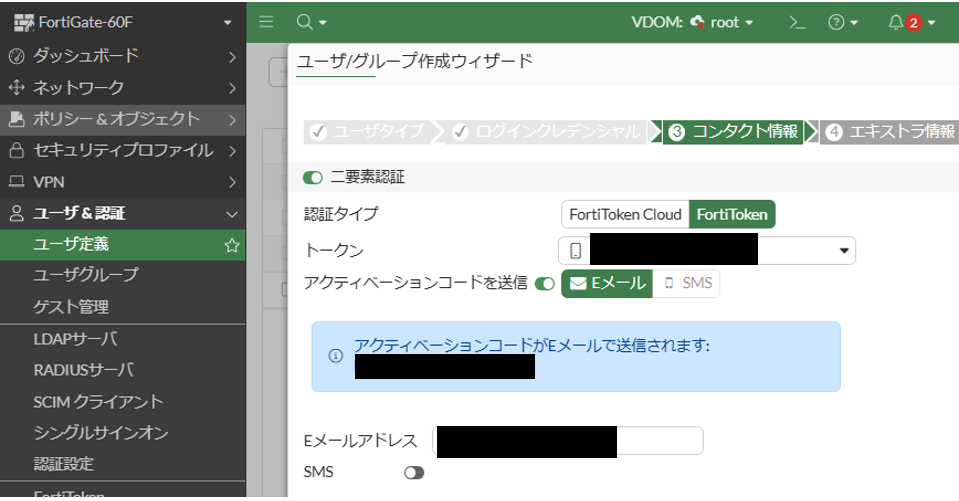
二要素認証の設定を行います。
・二要素認証:有効
・認証タイプ:FortiToken
・トークン:利用するトークンを選択
・アクティベーションコードの送信:有効(Eメール)
・Eメールアドレス:該当するユーザのEメールアドレスを入力
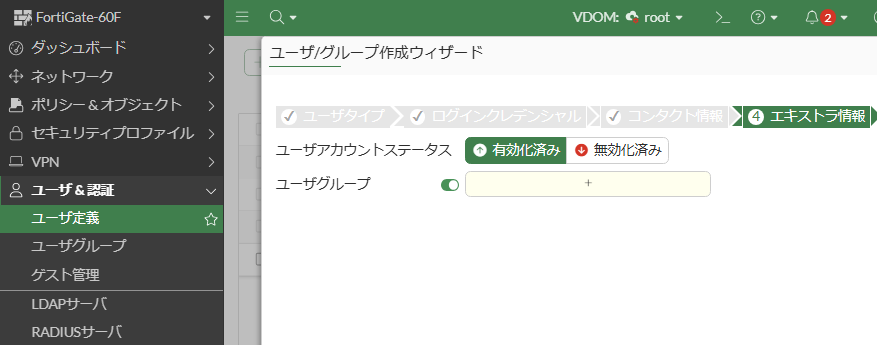
所属させたいユーザグループを設定、[サブミット]を選択します。
※IPsec VPN設定で認証グループとして指定しているユーザグループへ所属させる必要があります。
その後、指定したメールアドレスにアクティベーションコードが送信されます。
FortiToken Mobile側の設定
① 二次元バーコード
二要素認証の設定をユーザに追加すると、該当ユーザのメールアドレス宛てに、アクティベーションコードと二次元バーコードが送信されます。
スマート端末でFortiToken Mobileをアクティベートするには、いずれかの情報が必要です。
② 二次元バーコードでアクティベートする場合
スマート端末にカメラが搭載されている場合は、二次元バーコードを使用してアクティベートできます。
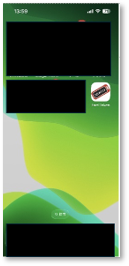
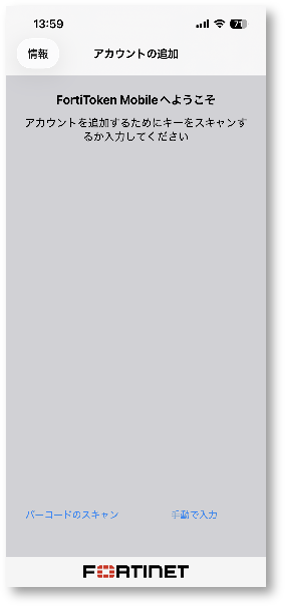
FortiToken Mobile(App Storeで入手可能)を起動し、二次元バーコードをカメラで読み取ります。
|
FortiToken Mobileを起動
|
[バーコードのスキャン]を選択し、
二次元バーコードをカメラで読み取る |
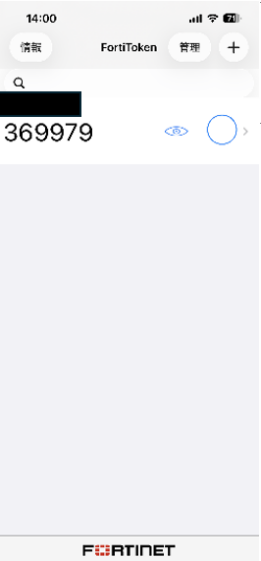
OTPが表示される
|
||
 |
→ |  |
→ |  |
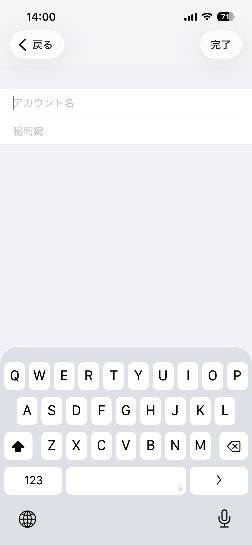
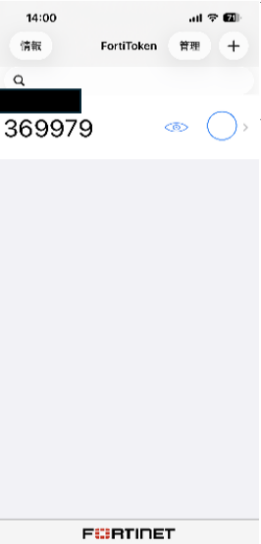
③ アクティベーションコードでアクティベートする場合
|
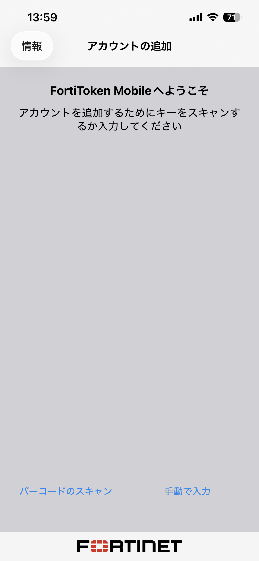
[手動入力]を選択
|
名前(任意)と
アクティベーションコードを入力
|
OTPが表示される
|
||
 |
→ |  |
→ |  |
補足)指定したユーザのメールアドレス宛てに、アクティベーションコードと二次元バーコードが送られてこない場合
・FortiGateのCLI上から、以下コマンドを入力すると、アクティベーションコードを確認できます。
# show user fortitoken [トークン]
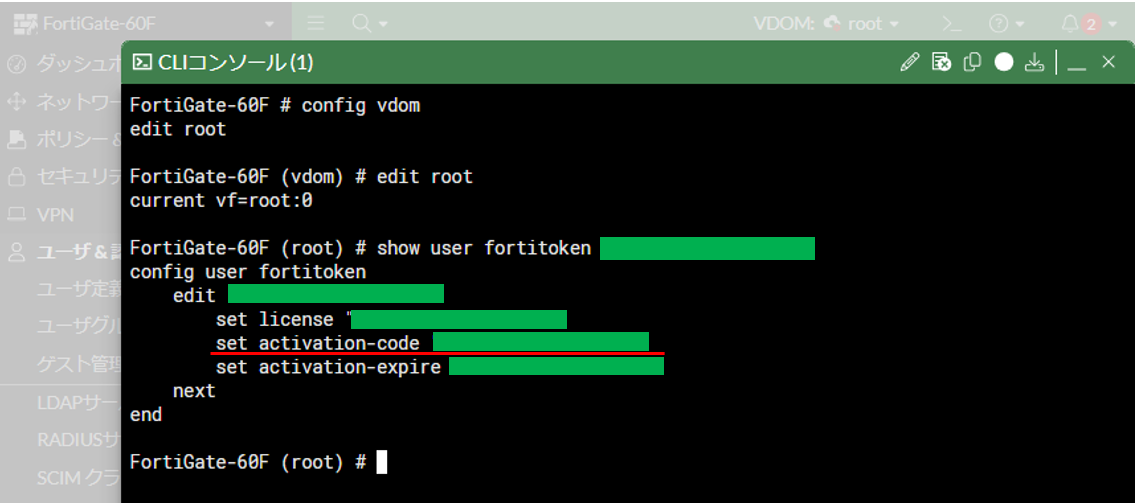
アクティベーションコードは以下に記載されております。
set activation-code "(16桁の文字列)"
またメールが届かない場合は、以下も併せて確認してください。
・SMTPサーバ設定
・迷惑メールフォルダに割り当てられている
・メールアドレスの入力誤り
FortiTokenを用いた接続確認
① ユーザ名・パスワード入力
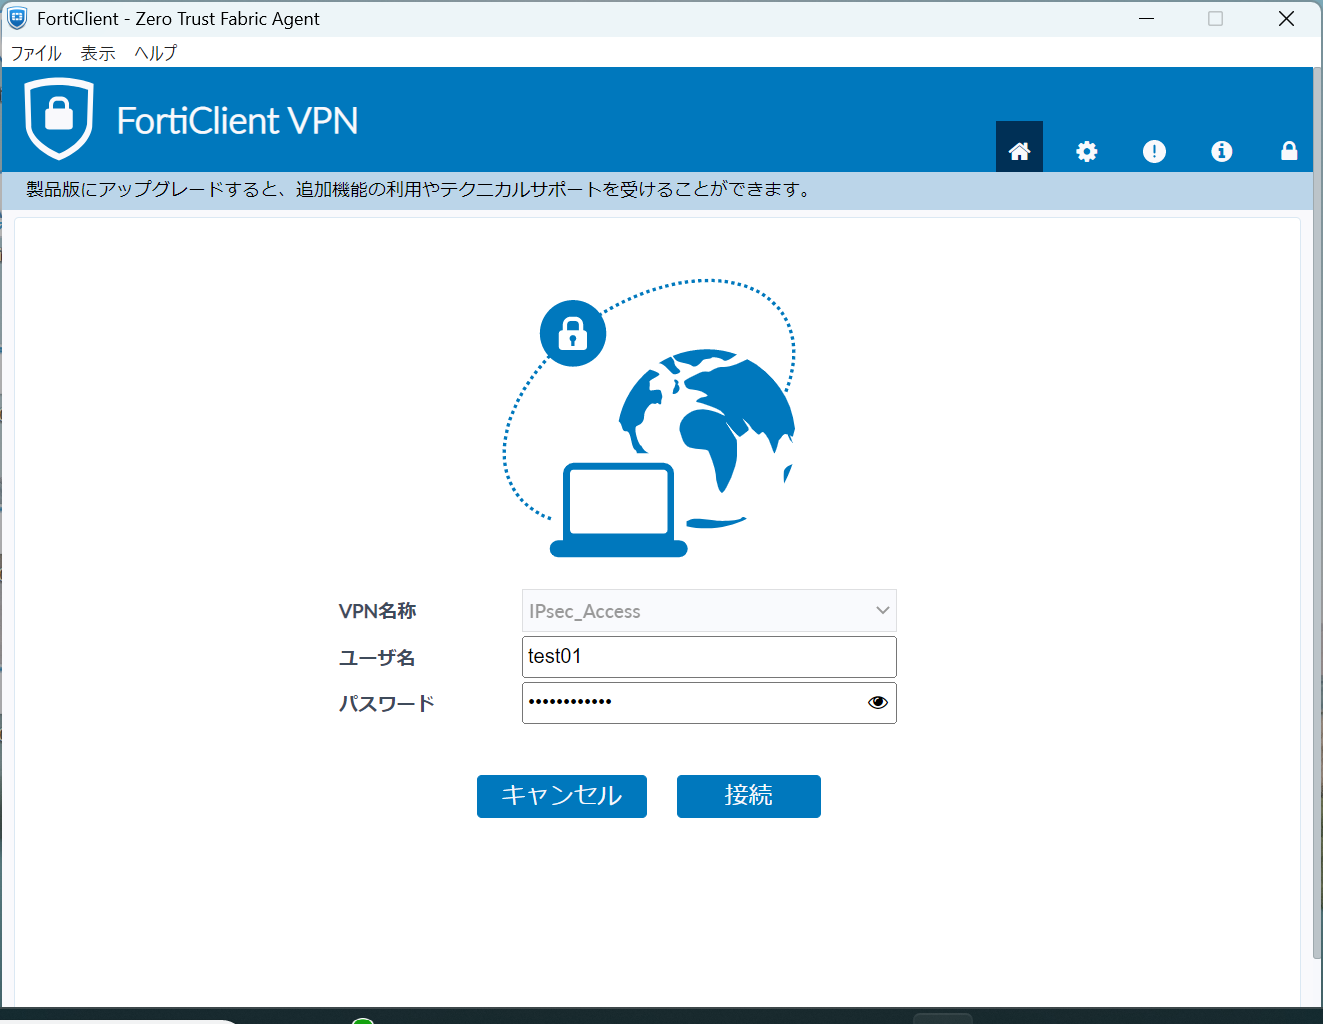
② FortiToken MobileからOTPを確認し、入力
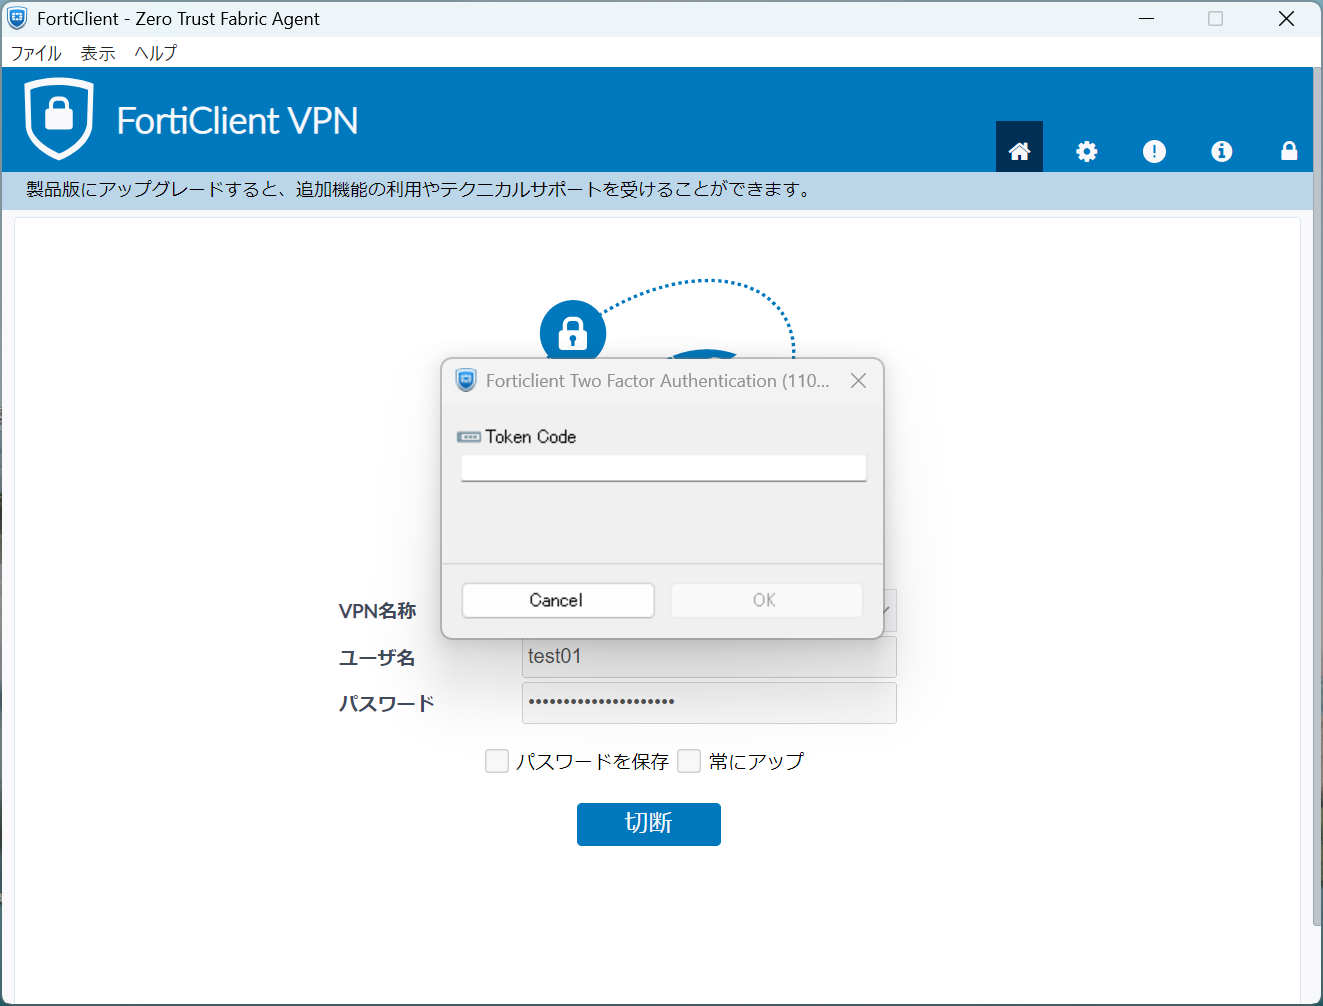
補足)OTP入力画面が表示されない場合
FortiClientでVPN接続時にユーザ名・パスワードを入力しても、OTPの入力画面が表示されない場合は、以下の項目をご確認ください。
・ユーザにFortiTokenが割り当てられているか確認
→[ユーザ&認証] > [ユーザ定義] より対象ユーザを確認し、二要素認証が有効になっているか、対象のFortiTokenが割り当てられているか確認します。
・VPN認証グループにユーザが所属しているか確認
→対象ユーザが、IPsec VPN設定で認証グループとして指定しているユーザグループに所属していることを確認します。
・対象のFortiTokenがアクティベート済みか確認
→[ユーザ&認証] > [FortiToken] にて、対象トークンのステータスが「割り当て済み」になっていることを確認します。
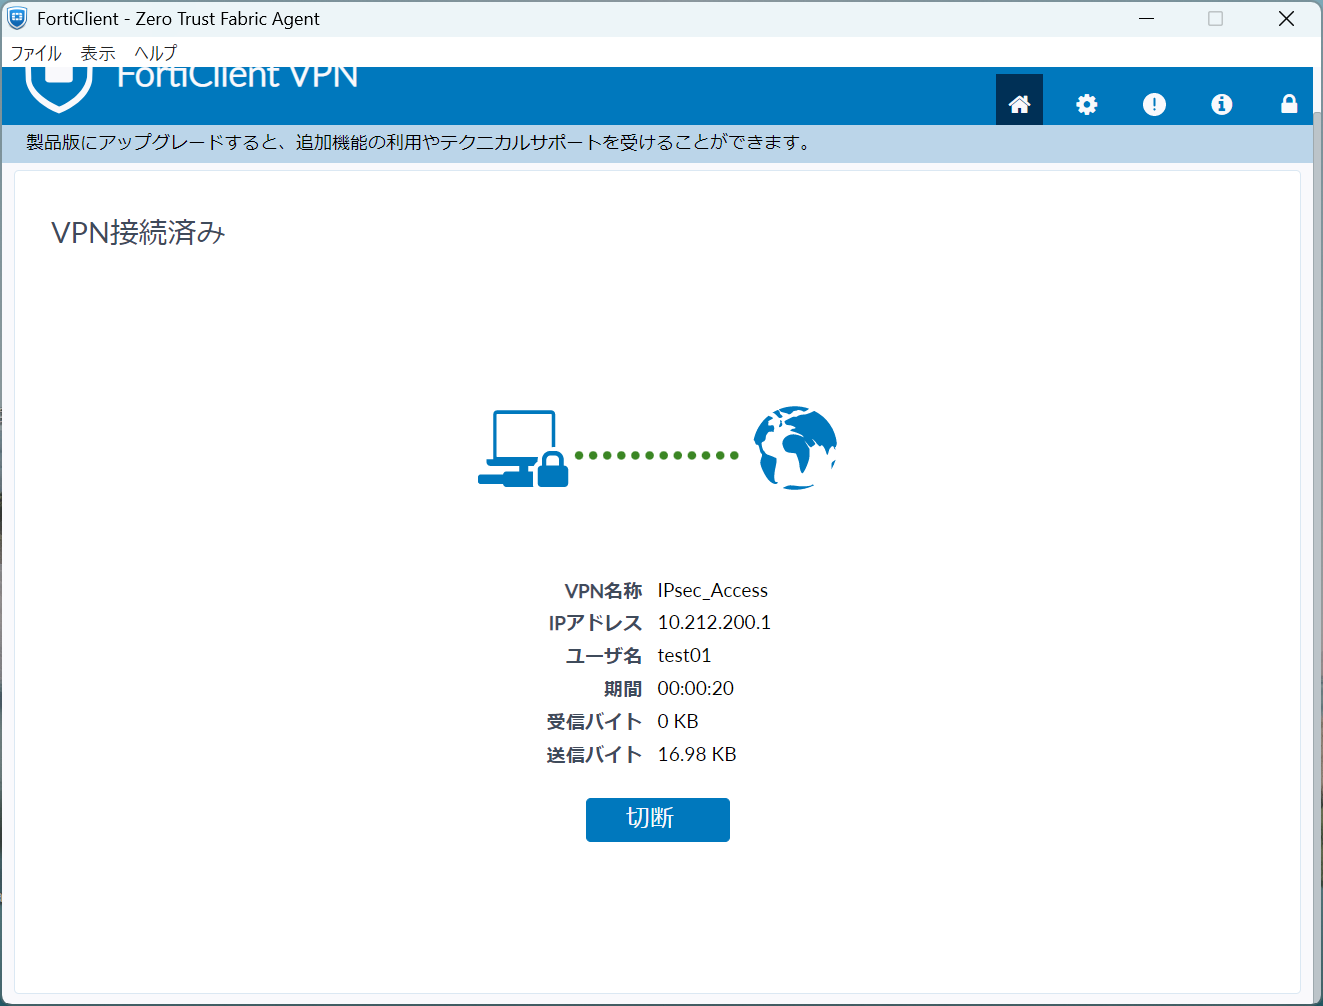
③ VPN接続完了
まとめ
FortiTokenライセンスは有償で費用が発生しますが、導入は容易で高いセキュリティを実現できる多要素認証方式です。本記事の手順を参考にFortiTokenを設定し、セキュアなリモートアクセス環境の構築にご活用いただけますと幸いです。
参考文献
https://www.fortinet.com/content/dam/fortinet/assets/deployment-guides/ja_jp/fg-6-4-vpn-mfa.pdf
記載されている会社名、システム名、製品名は一般に各社の登録商標または商標です。
当社製品以外のサードパーティ製品の設定内容につきましては、弊社サポート対象外となります。